
Auspex : SAN et NAS sont complémentaires
Les données sont le nerf de la guerre : une ressource précieuse qu'il faut pouvoir
partager lorsque nécessaire et le plus vite possible. Spécialiste du stockage
et de l'accès aux données en réseau, Auspex a créé les premiers systèmes NAS.
Encore un nouvel acronyme ou une confusion avec le SAN ? Le Network Attached Storage
est un système dédié au stockage qui se connecte sur le réseau, différent du réseau
dédié au stockage que sous-tend le Storage Area Network (SAN). Explications de
Jéronimo Munoz, Directeur Général d'Auspex France.
Danone se dote d’un système de reporting transfrontière via intranet
Grâce à un nouveau système, mis en place par l'intégrateur OSIS, les 200 managers commerciaux du groupe Danone, accèdent via l'intranet, à des tableaux de bords en temps réel et peuvent ainsi renégocier plus facilement des contrats avec les distributeurs.
Lire l'article
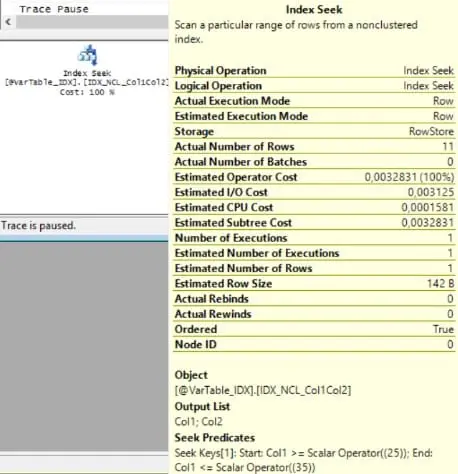
Utiliser des prédicats quantifiés de SQL
par Mike Cravitz
Dans un précédent article de cette série (" Prédicat Between et sous-requêtes
SQL ", NEWSMAGAZINE, septembre 2000), j'ai présenté le concept d'une sous-requête
et montré comment en utiliser une avec un prédicat simple. L'instruction Select
suivante est un bon exemple de requête utilisant un tel prédicat.
Administrer les groupes sous Windows 2000
par Kathy Ivens
Les groupes d'utilisateurs, notamment les groupes de sécurité, sont très utilisés
pour l'administration dans les grandes entreprises. C'est un excellent moyen de
traiter d'un coup de très grandes quantités de permissions et de droits d'utilisateurs,
et non pas individuellement pour chaque utilisateur (une pensée qui fait froid
dans le dos lorsqu'ils sont des milliers).
Les permissions sont des règles que l'on associe aux objets tels que les dossiers,
les fichiers ou les imprimantes. Elles définissent quels utilisateurs peuvent
y accéder et ce qu'ils sont autorisés à faire, lorsqu'ils y accèdent. Les permissions
pour un dossier peuvent, par exemple, inclure la lecture, la modification et la
création de fichiers dans le dossier. Pour une imprimante, il peut s'agir de la
suppression de travaux (y compris ceux appartenant à d'autres utilisateurs), le
changement d'options de configuration, et l'installation de pilotes. Les droits
sont des règles définissant les actions pouvant être accomplies par les utilisateurs,
comme, par exemple, la sauvegarde d'un ordinateur ou l'arrêt d'un système.
Essayez de considérer la constitution des groupes comme une affectation d'utilisateurs
aux groupes, plutôt que comme des groupes contenant des utilisateurs. (On peut
aussi affecter des ordinateurs aux groupes, mais cet article porte sur les groupes
d'utilisateurs). Une conception des groupes sous cet angle permet de mieux comprendre
l'idée qu'un utilisateur peut être membre de plusieurs groupes et qu'on peut également
affecter des groupes à d'autres groupes, en créant des groupes intégrés.
Prenez le contrôle de vos tâches de gestion
par Paul Niser
La gestion des comptes d'utilisateurs est la seule fonction partagée par tous
les administrateurs. Microsoft encourage l'utilisation du Gestionnaire des utilisateurs
(ou du Gestionnaire des utilisateurs pour les domaines) pour ajouter, modifier
ou supprimer un compte. Mais, si les tâches de gestion des comptes deviennent
de plus en plus fréquentes, il faut bien reconnaître que l'utilisation du Gestionnaire
des utilisateurs prend beaucoup de temps. Il faut, par exemple, au minimum huit
clics de souris pour désactiver ou renommer un compte. Pour créer un nouveau compte
avec quelques appartenances à des groupes, un répertoire d'origine et un chemin
de profil, il faut au moins une bonne vingtaine de clics - c'est vraiment trop.Les méthodes qui font appel aux lignes de commande sont beaucoup plus efficaces,
simples et rapides que le Gestionnaire des utilisateurs. Ces utilitaires, notamment
Addusers, Xcacls, Nltest, Sleep, Rmtshare et Cusrmgr, se trouvent dans le Kit
de ressources de Windows 2000 Server et dans celui de Windows NT 4.0. Il est important
de bien comprendre comment ces utilitaires d'administration peuvent, utilisés
conjointement, simplifier la gestion des comptes et de l'environnement. C'est
là un plus à ne pas négliger.

Plus loin dans le partage de connexions Internet
Par Mark Minasi
Dans l'article " Connecter votre petit réseau à Internet " du mois dernier, nous
avons vu comment utiliser les fonctions natives de traduction d'adresses réseau
de Windows 2000 (NAT) pour simuler la fonction de partage des connexions Internet,
ICS, similaire mais plus simple. Cet article explique comment utiliser NAT pour
augmenter vos possibilité de partage d'une adresse IP routable dans un réseau
interne.
Le partage des connexions Internet ICS apparaît non seulement dans Windows 2000
Server, mais également dans Windows 2000 Professionnel, Windows 98 Second Edition
et Windows Millenium Edition (Windows Me). NAT, n'est disponible quant à lui qu'avec
Windows 2000 Server. NAT et ICS permettent de partager une adresse routable entre
des dizaines d'ordinateurs dans un réseau interne. Ces systèmes internes obtiennent
une adresse non routable dans la tranche d'adresses commençant avec 192.169.0.0.
Pour utiliser NAT ou ICS pour partager une connexion Internet, il suffit de connecter
un ordinateur à la fois au réseau Internet public routable, et au réseau interne
non routable 192.169.0.0. L'ordinateur exécute NAT ou ICS et se comporte comme
un routeur. Dans cet article, nous allons voir comment étendre les possibilités
de ce routeur.
Comment gérer plusieurs sites sur un serveur IIS
par Mark Minasi
Je reçois entre 50 et 100 questions de lecteurs par jour. Les sujets sont très divers, mais une poignée de questions revient sans cesse. Quand je vois la même question se répéter, je juge que c'est un bon sujet d'article. La question liée à Microsoft IIS que les lecteurs posent le plus souvent est la suivante : comment puis-je héberger deux, ou plus, sites séparés sur un serveur Web ? Supposons par exemple que vous ayez un serveur IIS et que vous vouliez l'utiliser pour faire fonctionner deux sites Web sans relation entre eux : www.pommes.com et www.oranges.com. Comment faire ?
La réponse semble très simple. IIS possède un Web Site Creation Wizard qui répond très bien aux questions de base (dans le snap-in Microsoft Management Console - MMC - Internet Information Services, faire un clic droit sur l'icône du serveur Web, puis choisir New, Web Site). Mais l'assistant (wizard) ne donne aucune idée sur la manière d'héberger deux sites sur un serveur.
Pour construire des sites multiples sur un serveur Web, trois étapes sont nécessaires. Premièrement, il faut séparer physiquement les fichiers HTML des deux sites dans des répertoires différents. Deuxièmement, choisir l'une des trois méthodes pour indiquer au site Web comment déterminer si un visiteur veut aller à www.pommes.com ou www.oranges.com. Enfin, il faut configurer DNS de telle sorte que le navigateur Web du visiteur puisse trouver votre serveur Web.
Lire l'article
Le b a ba des techniques de reprise de Win2K
par Paula Sharick
Dans Windows 2000, tout est plus gros et plus élaboré que dans Windows NT, y compris les outils de dépannage et de réparation natifs. Quand l'OS pose des problèmes, on a trois possibilités : ...On a donc trois possibilités : utiliser l'ERD (Emergency Repair Disk) pour déclencher une opération de réparation ; initialiser (boot) en Safe Mode pour éviter les problèmes liés aux drivers ou aux applications ; ou, en dernier ressort, initialiser (boot) la RC (Recovery Console) et désactiver un driver ou un service défectueux. Ces trois outils peuvent aider à diagnostiquer ou à récupérer des problèmes système résultant de fichiers manquants ou corrompus, d'un driver à la dérive, ou d'un fichier de pages temporaire. Pour déterminer l'outil ad hoc dans telle ou telle circonstance, il faut comprendre l'étendue des opérations de dépannage et de réparation qu'offrent l'ERD, le Safe Mode et le RC.
Construire une infrastructure .NET efficace
par Jan de Clercq
Depuis l'été 1999, chaque nouveau logiciel Microsoft issu de Redmond utilise la marque .NET. Celle-ci comprend un ensemble d'applications COTS (Commercial Off-the-Shelf) qui s'exécutent par dessus la famille d'OS Windows 2000.
Microsoft applique également la marque .NET à une architecture et une méthodologie de développement applicatif connues sous le nom de .NET Framework
Depuis l'été 1999, chaque nouveau logiciel Microsoft issu de Redmond utilise la marque .NET. Celle-ci comprend un ensemble d'applications COTS (Commercial Off-the-Shelf) qui s'exécutent par dessus la famille d'OS Windows 2000. Ces applications sont les suivantes : SQL Server 2000, Commerce Server 2000, BizTalk Server 2000, Exchange 2000 Server, Application Center 2000 Server, Mobile Information 2001 Server et Internet Security and Acceleration (ISA) Server 2000. Microsoft applique également la marque .NET à une architecture et une méthodologie de développement applicatif connues sous le nom de .NET Framework. Comme les intentions de Microsoft envers la marque .NET sont très vastes, toute infrastructure informatique fondée sur la technologie Microsoft ou utilisant des applications Microsoft critiques, sera concernée.
Quand on envisage une infrastructure .NET, il faut réfléchir aux systèmes de sécurité que l'on veut mettre en place. Au minimum, ils doivent inclure une authentification rigoureuse, la protection de la confidentialité et de l'intégrité des données (pour les données envoyées sur le réseau et pour celles stockées sur tout genre de support), des services de non-répudiation et la protection « antireplay ». Ces services, et leurs technologies sous-jacentes, sont importants pour toute infrastructure et pas seulement pour .NET. Bien entendu, il existe aussi des fonctions de sécurité propres à .NET. Toutefois, je me concentre ici sur la sécurisation de l'infrastructure .NET au sens large, plutôt que sur les fonctions de sécurité inhérentes aux diverses applications de .NET.
Pour mettre en oeuvre ces services de sécurité essentiels, il faut maîtriser quelques technologies clé et quelques principes de conception essentiels. La manière dont on établit les zones de sécurité et les pare-feu, les IDS (Intrusion Detection Systems), l'authentification, la délégation d'authentification, la PKI (Public Key Infrastructure) et le renforcement de la plate-forme, est essentielle à une bonne infrastructure .NET.
Retrouvez les figures explicatives dans l'édition papier de cet article.
Lire l'article
Windows NT/2000 – Les sites à voir …
Cette rubrique est ouverte à l'ensemble des associations
et groupements d'utilisateurs de Windows NT sur les territoires
Francophones.
Si vous souhaitez y faire figurer votre site,
et / ou mentionner vos prochaines dates de sessions
ou de réunions, veuillez prendre contact avec le webmaster
De 1 MHz à 1 GHz
Combien de transistors peuvent danser dans la tête d'une puce ?
A chaque fois que je me penche sur les projets IBM concernant les futures technologies
de semiconducteurs, il me revient à l'esprit la question proverbiale : combien
d'anges peuvent danser sur une tête d'épingle ? Si la question des anges a hanté
les théologiens pendant des siècles, les ingénieurs ont les idées beaucoup plus
claires en matière de technologie de microprocesseurs.
En
1979, Gordon Moore, l'un des fondateurs d'Intel, a risqué une prédiction : observant
que, depuis 1971, le nombre de transistors présent sur une puce avait doublé tous
les 18 à 24 mois, il a prédit que cette tendance continuerait.
D'où la fameuse “ Loi de Moore ”, qui a prévalu pendant les 20 dernières années
et ne semble pas devoir devenir caduque de sitôt. Cette densité croissante
de transistors sur une puce résulte de notre capacité à fabriquer des transistors
toujours plus petits. La diminution de taille des transistors permet bien sûr
d'en mettre davantage sur une seule puce, mais améliore aussi les performances.
Plus le transistor est petit, plus la distance que le courant (qui approche la
vitesse de la lumière) doit parcourir dans le transistor pour effectuer une opération
donnée est courte. Donc, les performances sont d'autant plus grandes que les distances
sont plus courtes.
Le Web selon SilverStream 3.0
On confond trop souvent les serveurs d'applications avec de simples serveurs Web. Souvent aussi les serveurs d'applications sont déclarés inutiles puisque l'emploi d'un serveur Web tel qu'Apache et des langages tels que PERL, PHP ou Java permettent de développer n'importe quel site Internet avec la même efficacité. Mais qu'est ce qui pousse certaines entreprises à dépenser des dizaines (voire des centaines) de milliers de francs pour l'acquisition d'un serveur d'application ? La meilleure façon de répondre à ces questions est de passer en revue les services offerts par un des serveurs d'applications les plus connus : SilverStream.
Lire l'article
Consultation des files d’attente de messages de MQSeries via Java
par Jack J. Woehr
Le middleware MQSeries d'IBM fournit une fonction de file d'attente de messages
avec livraison garantie, sur plates-formes hétérogènes.Avec MQSeries, une application peut placer des données (c'est-à -dire un message)
dans une file d'attente et poursuivre son exécution. Une autre application permet
de lire le message de manière asynchrone. C'est un peu ce que l'on trouve avec
les files d'attente de données de l'AS/400 mais avec des fonctions supplémentaires
telles que des fonctions de gestion des files d'attente de messages. Pour voir
de plus près les possibilités de MQSeries, il est possible de consulter l'article
" Envoyer des messages en toute confiance avec MQSeries ", NEWSMAGAZINE, juin
2000.
QBrowser est une application Java permettant d'inspecter et de manipuler
une file d'attente de messages MQSeries
Avant d'intégrer MQSeries dans des applications, il faut prendre le temps d'apprendre
l'interface, les techniques de coding nécessaires et comment " déboguer " la manière
dont une file d'attente de messages est utilisée. Mon application QBrowser (présentée
ci-dessous) peut apporter de l'aide de plusieurs manières. QBrowser est une application
Java permettant d'inspecter et de manipuler une file d'attente de messages MQSeries,
une aide précieuse pendant le développement et les tests. En outre, le code téléchargeable
pour QBrowser propose moults exemples qui expliquent comment utiliser les classes
Java qu'IBM fournit pour MQSeries. Il est possible de " cloner " des morceaux
de ce code pour accélérer votre propre développement.
Avant d'entrer dans les arcanes de QBrowser, voyons d'abord comment MQSeries peut
trouver sa place dans votre développement applicatif.
Gérer les ouvertures et fermetures de sessions dans Windows 2000
par Randy Franklin Smith
Ce qui est neuf et ce qui l'est un peu moins dans le journal de sécurité
Les articles parus sur le journal de sécurité de Windows NT génèrent généralement
plus de réactions que tous les autres. Nous avons donc été très sollicités pour
écrire une série d'articles similaires sur le journal de sécurité de Windows 2000.
Bien que conservant la plus grande partie des fonctionnalités des stratégies d'audit
du journal de sécurité de NT, Windows 2000 s'accompagne de plusieurs changements
et de nombreuses nouvelles fonctions, notamment quelques développements très intéressants
dans l'un des domaines les plus importants du journal de sécurité : le suivi de
l'activité d'ouverture et de fermeture de session.
 ">
Stockage magnétique : pour combien de temps encore ?
par Franck G. Soltis
Je regardais récemment l'un des nouveaux Microdrives d'IBM pour mon appareil photo
numérique. En 1999, pour la première fois au monde, IBM introduisait le Microdrive,
premier disque 1-pouce destiné aux organizers et autres appareils photos numériques.
Ce premier disque avait une capacité de 340 Mo. L'été dernier, IBM sortait une
version 1 Go de ce disque dur, l'ensemble faisant seulement 36 x 43 x 5 mm (inférieur
à une petite boite d'allumettes) et contenant un disque de 27 mm d'une densité
par surface de 15,2 gigabits par pouce carré. La densité par surface est la mesure
du nombre de bits que l'on peut " entasser " sur un pouce carré de disque magnétique.
Bien que ce chiffre n'établisse pas un record de densité, il montre bien combien
la technologie des disques évolue vite. IBM a enregistré plusieurs records. En
mai 1999, les chercheurs d'IBM annonçaient au monde qu'ils avaient poussé le record
de densité à 20,3 Gbits/in² en laboratoire. En octobre 1999 IBM battait son propre
record en obtenant une densité de 35,3 Gbits/in². En avril 2000 les chercheurs
de Fujitsu à Tokyo annonçaient que leur laboratoire avait atteint une densité
de 50 Gbits/in². En seulement un an, l'augmentation de la densité représente une
incroyable croissance de 180 %, et ce n'est pas fini. A la suite de ces tests,
on constate qu'il s'écoule environ un an avant de retrouver ces densités obtenues
dans les laboratoires dans les outils de production.
Depuis 1997, année où IBM a introduit la tête GMR (une tête magnéto-résistive
de lecture et d'écriture qui réagissait à des champs magnétiques de très faible
intensité), la densité de bit des disques a doublé chaque année. Un progrès plutôt
impressionnant pour une technologie qui date seulement de 1956.
Exchange 2000 – Comment résoudre les problèmes des clients
par Paul Robichaux
Ou comment sauver ses utilisateurs du chaosBien sûr, la vie d'un administrateur Exchange Server a des moments palpitants,
comme par exemple la découverte du menu au buffet de la MEC (Microsoft Exchange
Conference). Mais pour chacune de ces montées d'adrénaline, il faut en passer
par dix plaintes d'utilisateur. En tant que service public, je me dois d'explorer
des moyens de cerner rapidement et de résoudre les problèmes côté client (et de
vous donner plus de temps pour apprécier le buffet…).
Si la fonction a marché précédemment, la défaillance est probablement liée à une
modification ou à un événement récent
eLiza Doolittle
par Carson Soule
Le nouveau projet eLiza d'IBM signifie peut-être beaucoup pour certains serveurs, mais pour l'iSeries il signifie : « Do little » (Fait peu).
Une lecture rapide des caractéristiques d'un système eLiza autogestionnaire attire une suite de « j'ai déjà çà » de la part des aficionados de l'iSeries.
Peut-être le dessein secret d'IBM est-il de transformer ses autres serveurs en serveurs iSeries. Ne serait-ce pas rendre enfin justice à l'iSeries après qu'IBM et le marché l'aient ignoré pendant des années ?
Le nom eLiza vous rappelle peut-être My Fair Lady et, en fait, il faudra une métamorphose semblable à celle d'Eliza Doolittle pour transformer un OS NT ou Unix en un participant au projet eLiza. Il manque tout simplement à NT et à Unix le soubassement pour fournir la sécurité et l'autogestion au niveau que les utilisateurs de l'iSeries tiennent pour acquis.
Lire l'article
NT – Les fondamentaux de la sécurité
par Randy Franklin Smith
On connaît l'adage « La force d'une chaîne est celle de son maillon le plus faible ». Peut-être serez-vous surpris de découvrir que le maillon le plus faible de la chaîne de sécurité high-tech de votre entreprise est une connaissance imparfaite des principes de base de la sécurité de Windows NT.
Même si l'on passe à Windows 2000, une bonne compréhension de la sécurité NT est à la base d'une meilleure compréhension de Win2K. Cette fondation n'est peut-être pas aussi solide qu'on le croit. En ce qui concerne les possibilités de sécurité « centralisée » de NT, plusieurs idées fausses persistent. Beaucoup pensent, à tort, que le PDC d'un domaine NT contrôle entièrement la sécurité de tout le domaine. En réalité, la sécurité NT est terriblement décentralisée. C'est une combinaison complexe de zones de contrôle étroitement intégrées, comme la politique régissant les comptes, les droits des utilisateurs, la politique d'audit, les ACL, les listes de contrôle d'audit, l'autorité administrative et les services système. Le mélange se complique encore davantage quand on tient compte des domaines et des relations de confiance. Bien que la sécurité au niveau du domaine affecte chaque système du domaine, chaque station de travail ou serveur NT qui n'est pas un DC (domain controller) fonctionne aussi indépendamment par rapport à la sécurité. De plus, on peut contrôler la sécurité locale sur chaque machine à plusieurs niveaux (niveau système, niveau objet, par exemple).
Pour protéger entièrement tout le domaine, il faut comprendre l'interaction entre la sécurité au niveau domaine et la sécurité indépendante de chaque système. Il faut aussi comprendre parfaitement la manière dont chaque zone de contrôle de sécurité au niveau hôte fonctionne. A chaque niveau, des conseils de configuration importants peuvent aider à verrouiller les ordinateurs contre les indésirables.
Retrouvez toutes les figures explicatives dans l'édition papier.
Lire l'article
WebLogic Application Server
Nouvelle version de WebLogic Web application server !
BEA Systems présente une nouvelle version de WebLogic Web application server. La version 6.1 ajoute un support pour SOAP (Simple Object Access Protocol), pour Web Services Description Language (WSDL) et Universal Description Discovery and Integration (UDDI).
Lire l'article
AS400 – Les sites à voir …
Cette rubrique est ouverte à l’ensemble des associations et groupements d’utilisateurs d'AS/400 sur les territoires Francophones.
Si vous souhaitez y faire figurer votre site, et / ou mentionner vos prochaines dates de sessions ou de réunions, veuillez prendre contact avec le webmaster
Les plus consultés sur iTPro.fr
- Cloud public : la sécurité des données s’impose comme premier critère pour les agents publics
- Le champ de bataille des fournisseurs de services n’est plus l’IA, mais la confiance
- Continuer avec Exchange Server : quelles conséquences ?
- Ransomware : l’IA accélère le vol de données et place les dirigeants dans le viseur
À la une de la chaîne Tech
- Continuer avec Exchange Server : quelles conséquences ?
- Raccourcis Réseau et Navigateur : le kit de Diagnostic des Professionnels IT
- Raccourcis PowerShell et Windows Terminal pour les Professionnels IT
- Commandes Windows 11 : le Guide des Outils accessibles avec Win + R
- Sécurité : une approche dans la durée avant tout
